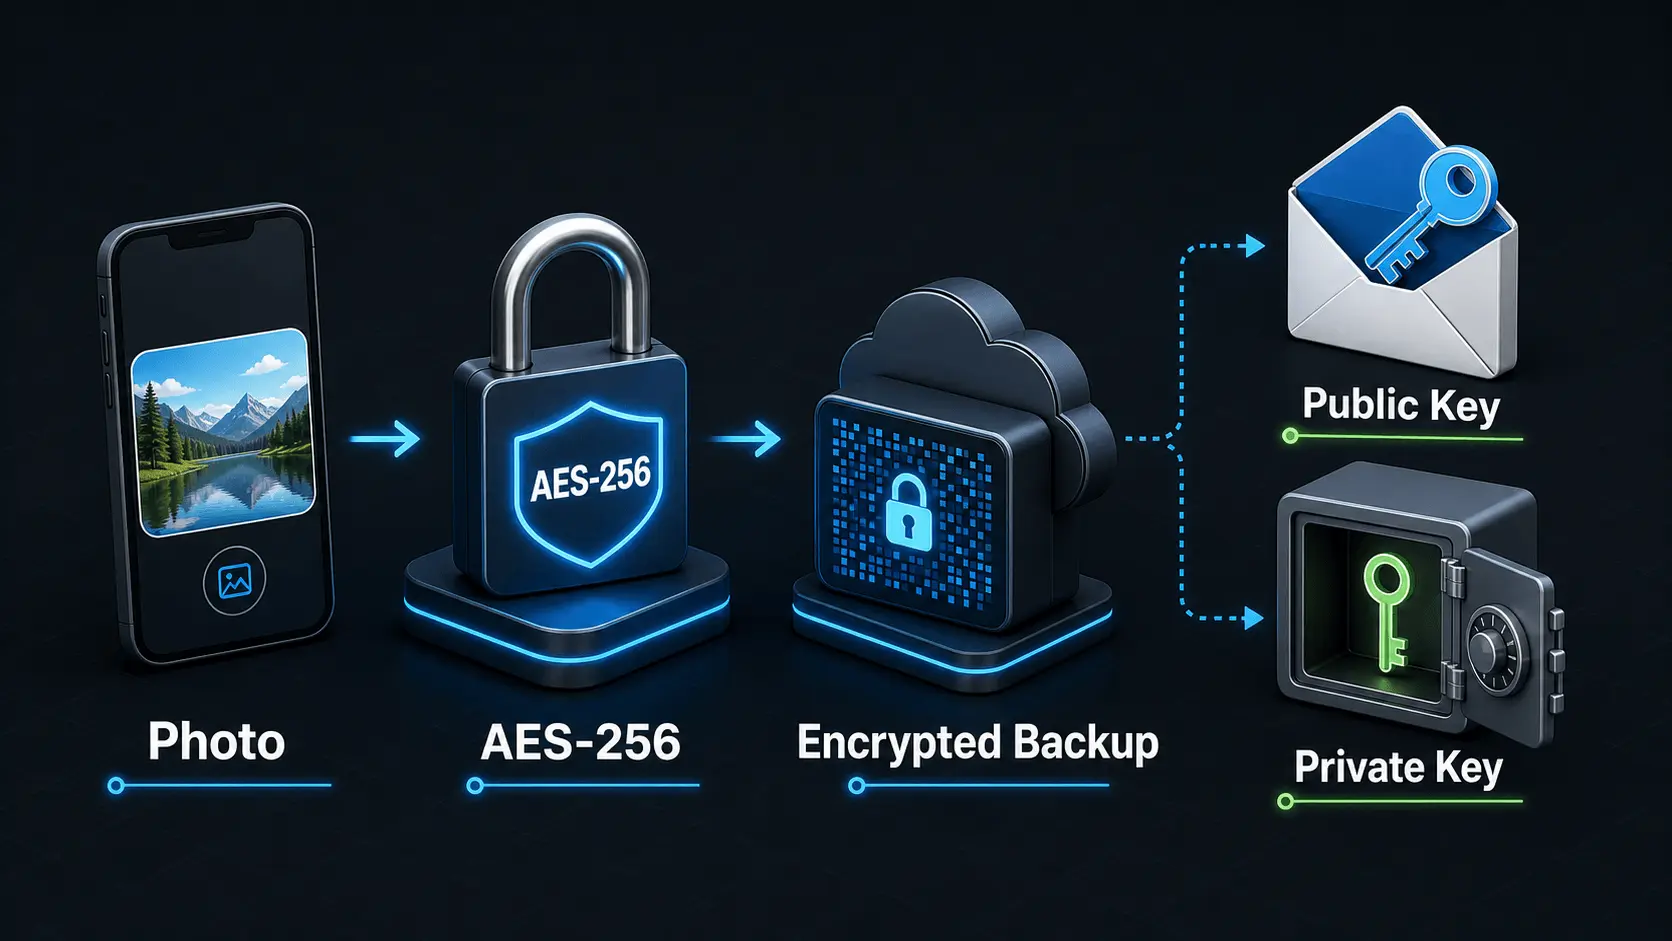
零访问照片存储通常用来描述一种系统:存储服务商无法读取受保护的照片或视频内容。这个词听起来很确定,但它既不是通用认证,也不是完整的技术设计。应把它当作审查的起点,而不是单凭这个词就认定已有证明。
重要的问题包括:在哪里加密、谁控制解密密钥、哪些数据仍然可见,以及设备或密码丢失后如何恢复。
零访问不等于零信任
这两个术语很容易混淆。
零信任 是用于作出访问决策的安全模型。NIST 将其描述为:不再仅因位置或所有权而给予隐式信任,并要求访问资源时进行身份验证和授权。
零访问 在存储产品中的常见含义是:系统经过设计,使服务商不具备解密客户受保护内容的能力。它更接近关于密钥由谁持有的声明,而非访问控制架构。
产品可以采用零信任原则,同时仍能读取存储的文件。它也可以宣传零访问存储,却仍然处理账号信息、文件大小、时间戳、账单记录、客服消息或其他元数据。
用八个问题检验声明
1. 在哪里加密?
这种声明最严格的形式,通常要求在上传前就在用户设备上加密。如果服务先接收可读文件,等文件到达服务器后才加密,那么服务在处理过程中已经能够访问内容。
2. 谁创建并控制密钥?
加密的实际价值取决于密钥管理。询问密钥是否在设备上创建、服务商是否收到可用副本,以及恢复密钥是否受到独立保护。NIST 将密钥管理视为密码学安全中既基础又困难的一环。
3. 客服能恢复什么?
密码恢复会揭示真正的边界。如果客服可以重设登录密码,却不能找回加密密码,那么丢失后者可能让受保护备份无法读取。这既是隐私优势,也是恢复风险。
4. 每份副本都受到保护吗?
检查缩略图、预览、临时上传文件、导出的副本、分享链接,以及已删除项目的保留机制。原始文件受到保护,并不自动意味着每个衍生版本都使用同一密钥加密。
5. 哪些元数据仍然可见?
服务商可能仍需要账号标识、存储用量、文件大小、上传时间、设备类型或付款状态等运营信息。准确的隐私政策应区分加密内容与服务元数据。
6. 分享如何改变这个模式?
分享需要让另一个人或设备获得访问权限。询问密钥如何传递、是否支持公开链接、能否撤销访问,以及分享副本是否保留同样的保护。
7. 能导出并验证文件吗?
私人存储系统不应变成只能进、不能出的单向通道。导入不敏感的样本,再次导出,确认文件可在另一个可信查看器中打开,并验证原始画质和元数据的处理符合预期。
8. 是否测试过恢复?
不要等手机遗失才测试。在受支持设备上测试小规模恢复,确认需要哪个密码,并在保险库之外的地方记录流程。
这个词不承诺什么
零访问存储不会自动防止:
- 他人使用已经解锁的手机;
- 已授权设备上的恶意软件或截屏;
- 会同步的意外删除;
- 弱密码或暴露的恢复方式;
- 通过分享或导出造成的泄露;或
- 丢失所有有效密钥后的永久数据丢失。
它解决的是服务商对受保护内容的访问问题。其他风险仍需要设备安全、谨慎分享、独立恢复副本,以及经过测试的退出和迁出途径。
Safety Photo+Video 如何描述自身设计
Safety Photo+Video 发布本文,并在这个主题上有商业利益。其当前 App Store 介绍表示,可选备份会在上传前于设备上加密,只有用户持有解密和恢复所需的密钥。这是厂商声明,并非独立审计。
在依赖任何产品前,将该声明与其当前隐私政策、商店披露信息、恢复说明,以及你自己的非敏感内容测试作比较。可以通过 零知识照片存储是什么意思 了解更广泛的概念,并通过 照片保险库应用能看到你的照片吗 查看关于服务商访问权限的问题。
如果用户掌控密钥和加密恢复符合你的需求,可以了解 Safety Photo+Video 照片保险库应用,并在迁移不可替代的媒体之前,确认当前的平台要求和付费功能。
来源
- NIST,零信任架构
- NIST,密钥管理指南
- Apple,Safety Photo+Video 的 App Store 介绍
来源核对日期:2026 年 7 月 28 日。
常见问题
保护你的私人照片和视频
下载 Safety Photo+Video,使用灵活锁定的私人影像保险库,以及可选的零知识加密备份。
适用于 iPhone、iPad 和 Android。