加密听起来可能很抽象,但基本思路很简单。照片或视频最初是可读的数据。加密使用秘密密钥,将数据变成看似毫无意义的内容。之后,正确的密钥能将它还原为原始文件。
这对私密媒体很重要,因为备份仍是你生活的一份副本。其中可能包括家庭照片、个人文件、项目证据、收据、医疗影像、截图,以及不希望曝光的视频。加密帮助确保备份对你有用,又不会让所有可能接触存储系统的人都能读取。
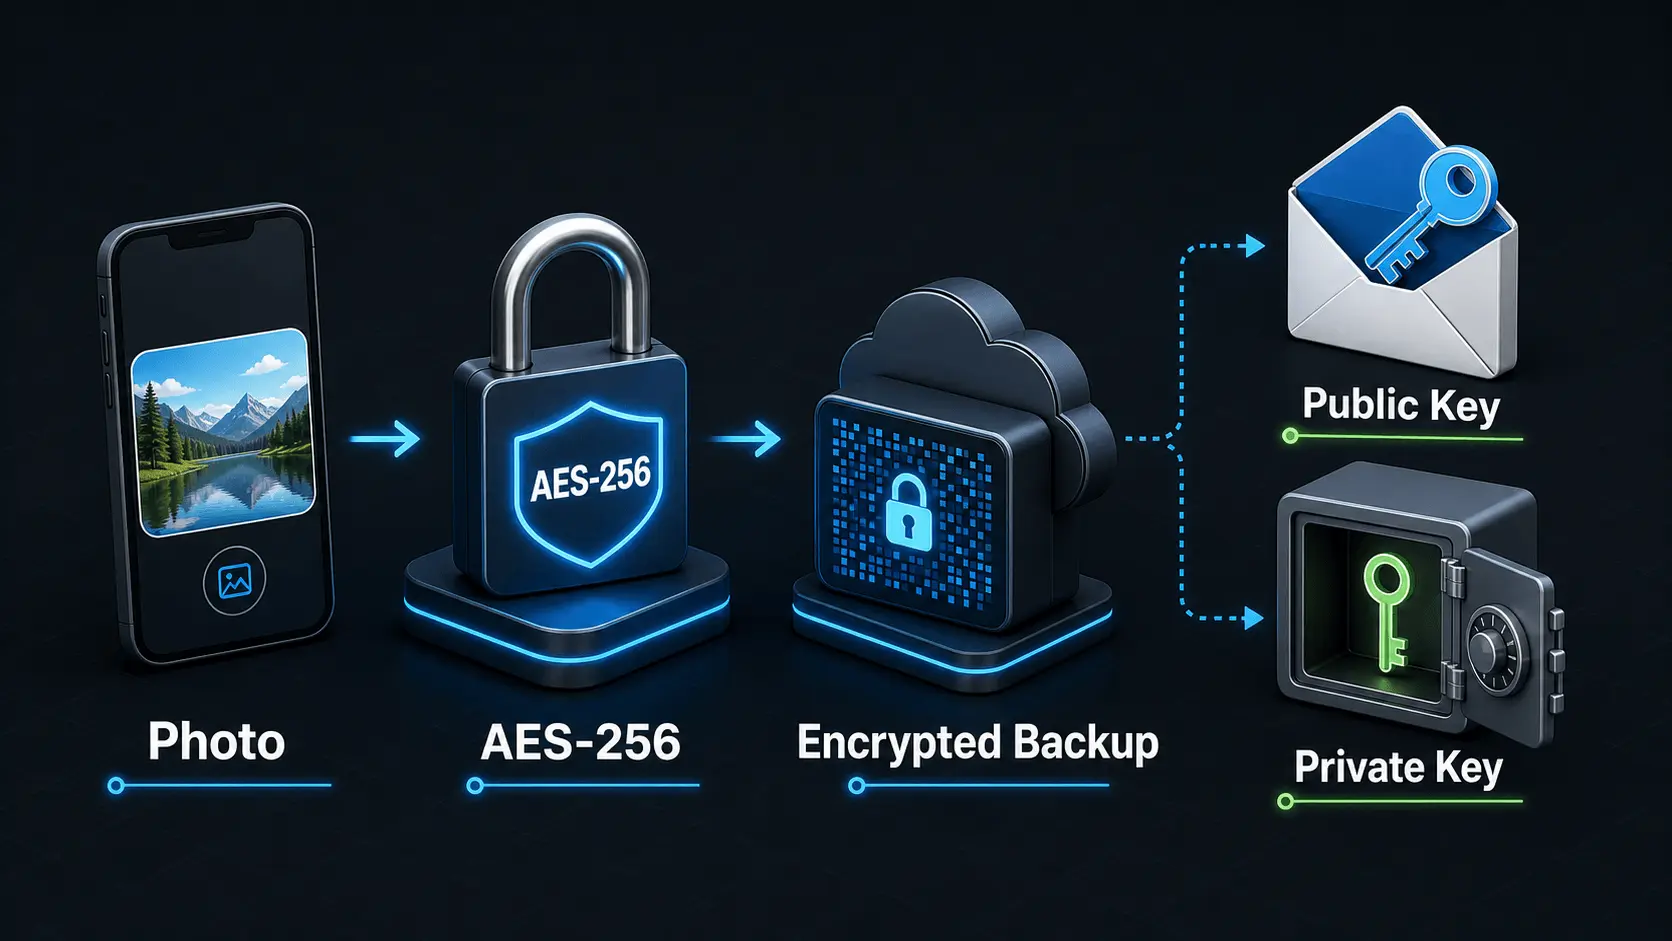
上图是简化的理解模型。照片在成为加密备份之前,先受到强加密保护。密钥决定谁能解锁数据。有些密钥可以公开,或在有限范围内分享,但私钥材料和加密密码必须保密。
从明文数据开始
每张照片和每段视频都由数据组成。照片文件包含像素、元数据、时间戳、缩略图,以及软件可以读取的其他信息。如果文件未经加密存储,任何具备相应文件访问权限的人都可能打开它。
加密在存储或传输之前改变文件。应用不会将可读照片放入备份存储,而是存储加密数据。加密版本仍是文件,但不再像原始照片那样工作。普通照片查看器无法理解它。查看存储数据的人应当无法判断图像包含什么。
因此,加密与普通登录不同。登录控制谁能进入账号,加密则保护数据本身。即使有人在查看不应访问的系统层,存储的备份仍然受到保护。
密钥是加密发挥作用的关键
加密依赖密钥。密钥通常不是金属钥匙形状的物件,尽管这是最容易记住的比喻。在密码学中,密钥是算法用于锁定或解锁数据的一个非常精确的值。
如果密钥正确,加密文件就能解密为原始照片或视频。如果密钥错误,结果就毫无用处。因此,密码中的细微差异很重要。一个不同字符、一个缺失空格,或大小写错误,都可能产生完全不同的密钥。
Safety Photo+Video 使用加密密码作为这一保护模型的一部分。密码在你的设备上用于派生强大的加密密钥。这样,应用可以处理密码学密钥,而你只需保管一个密码或密码短语。
为什么照片和视频使用 AES-256
AES 是 Advanced Encryption Standard 的缩写,即高级加密标准。它是一种对称加密算法,也就是使用同一个秘密密钥加密和解密数据。对称加密快速、可靠,适合照片和视频等大文件。
Safety Photo+Video 使用 AES-256-GCM 加密文件。256 表示密钥长度为 256 位。这构成了极其庞大的密钥空间;只要密钥正确生成并受到妥善保护,就远远超出通过猜测能够搜索的范围。
GCM 部分同样重要。AES-GCM 是一种认证加密模式,也就是同时完成两项工作:
- 保持文件内容私密。
- 帮助检测加密数据是否遭到修改或篡改。
可以把 AES-256-GCM 看作每个受保护文件的安全容器。照片或视频以可读形式进入,以打乱的形式出来,只有具备正确密钥才能恢复。
加密密码如何变成密钥
相比原始密码学密钥,人们更善于保存密码。计算机则需要精确的密钥材料。密钥派生函数将这两个世界连接起来。
在 Safety Photo+Video 中,加密密码与 PBKDF2-SHA256 一起用于派生一个 256 位主密钥。简单来说,应用会用一种有意设计、可以重复的方式处理密码,生成适用于加密的密钥材料。
这有两方面意义。首先,应用可以使用强密钥,而不必让你记住一长串随机字节。其次,密码仍是恢复的核心。如果之后输入同一个正确加密密码,应用就能再次派生正确的密钥材料。如果密码丢失或输入错误,就无法安全解锁加密图库。
因此,加密密码不只是另一个账号密码。它与能否读取受保护文件直接相关。
公钥和私钥
公钥和私钥属于非对称加密。非对称加密不是使用一个共享的秘密密钥,而是使用一对相互关联的密钥:
- 公钥可以更公开地分享。
- 私钥必须保密。
一个常见比喻是信箱。只要知道信箱在哪里,任何人都可以投递信息,但只有持有私人钥匙的人才能打开信箱、阅读里面的内容。
这与 AES 不同。AES 通常用于实际文件内容,因为它处理大数据很快。公钥与私钥密码学常用于较小的信息、身份检查、安全密钥交换,或保护用于解锁更大加密数据的密钥。
所以,实际图景是:AES 保护体积庞大的照片和视频数据,而密码派生密钥及私钥材料决定谁能解锁或恢复访问。公钥部分在特定情况下可安全用于锁定或验证,但私钥部分必须谨慎保护。
零知识意味着什么
零知识意味着服务无需知道图库内容,也能存储它。服务器可以保存加密备份、同步状态、账号记录和其他运行数据,却无法打开你的私密照片和视频。
在零知识设计中,加密密码不会离开你的设备,服务也不存储解密图库所需的密钥。这建立了强大的隐私边界。即使服务器上存在加密备份数据,没有正确密码和密钥材料,也应保持不可读。
相应的取舍是恢复责任。如果服务看不到密码,也就不能替你找回。这样有利于隐私,但也让密码保存习惯变得非常重要。
备份时会发生什么
界面看起来可能很简单,但后台会进行多个安全步骤:
- 应用准备要备份的照片或视频。
- 在你的设备上派生或选择加密密钥。
- 使用 AES-256-GCM 加密文件。
- 上传或存储加密版本。
- 备份服务收到的不是可读原始文件。
从你的角度,备份可能像普通上传。从存储系统的角度,受保护文件应当呈现为加密数据。这正是目的。备份仍可存储、同步和恢复,但没有你的密钥就不应可读。
恢复时会发生什么
恢复沿着相反方向进行。应用下载或定位加密备份数据,然后需要正确的加密密码和密钥材料来解密文件。文件解密后,应用才能重新显示照片或视频。
因此,恢复前的准备很重要。账号帮助应用找到备份,设备和网络帮助取回备份,加密密码帮助解锁。缺少其中任何一个环节,都可能使恢复变慢、令人困惑,甚至无法完成。
如果支持团队协助排查问题,他们可以利用账号信息、应用版本、设备型号、错误消息和备份状态。他们不应需要你的加密密码。保密该密码,才能维持这一保护模型。
一个简单的记忆方法
把加密看作一条链,就最容易理解:
- 照片或视频最初是可读数据。
- AES-256-GCM 将它变成加密数据。
- 加密密码帮助派生解锁所需密钥。
- 公钥可在某些系统中帮助锁定或验证。
- 私钥和密码派生密钥必须保密。
- 只有正确的账号、备份、设备和密钥材料重新聚齐,恢复才能成功。
目的不是让备份显得复杂,而是让私密备份值得信任。加密正常发挥作用时,文件可以传到备份存储,同时对所有没有正确密钥的人保持不可读。
常见问题
保护你的私人照片和视频
下载 Safety Photo+Video,使用灵活锁定的私人影像保险库,以及可选的零知识加密备份。
适用于 iPhone、iPad 和 Android。