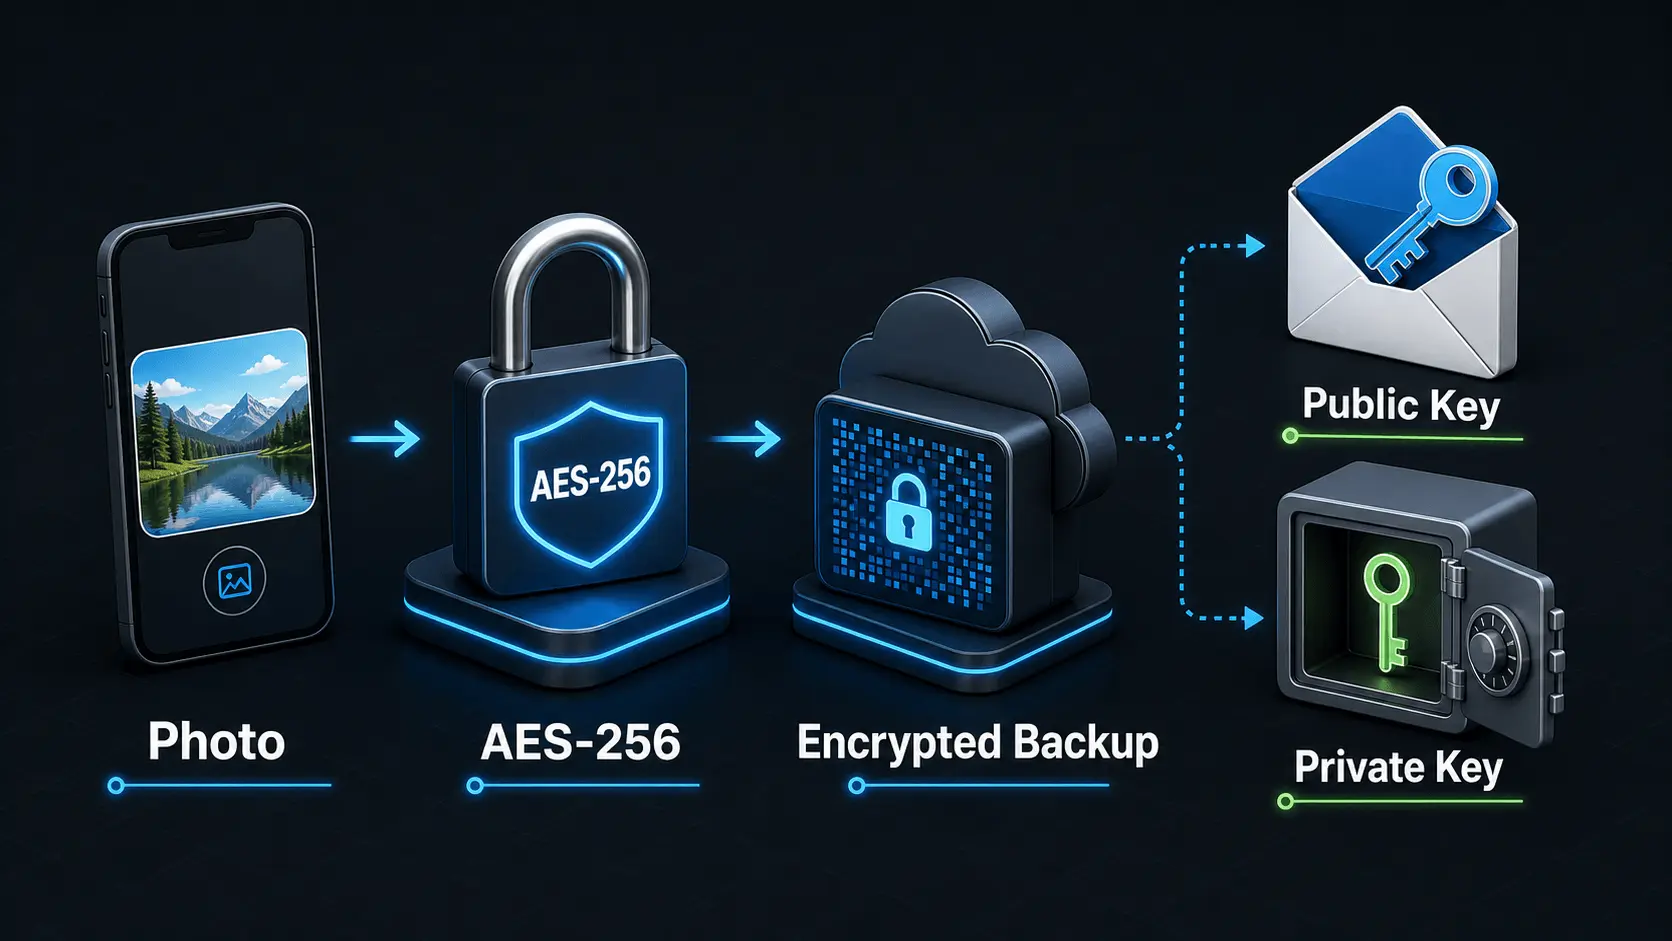
安全上传照片或视频,需要的不只是一个锁头图标。连接、已存储文件、加密密钥、账号、元数据和恢复流程,都是保护的一部分。
评估上传最简单的方法,是跟着文件走过三个阶段:离开手机之前、传输途中,以及到达存储空间之后。
阶段1:上传前的保护
手机屏幕锁定和存储加密,有助于保护已锁定设备上的数据。但它们不会自动阻止已授权应用读取你选择上传的照片。
有些隐私服务会加入 客户端加密。应用在传输前先于设备上加密文件。如果服务商从未收到可用的解密密钥,存储对象就可能始终无法被服务商读取。
需要验证:
- 是否在上传前加密;
- 哪些照片、预览和缩略图受到保护;
- 密钥在哪里生成;
- 服务商是否保存可恢复的密钥副本;以及
- 加密密码丢失后会怎样。
“AES-256”说明算法及密钥长度。单凭这个名称,并不能解释密钥如何生成、存储、恢复,或如何与加密文件分开保护。
阶段2:传输中的保护
传输层安全协议,即 TLS,保护应用与服务器之间传输的数据。NIST 将 TLS 描述为在互联网上进行电子传输时保护数据的机制。
TLS 有助于减少网络拦截和篡改。但它不能决定 TLS 在服务器端终止后,服务器是否能够读取文件。这取决于应用的存储加密和密钥设计。
避免通过强迫你进入可疑登录页面或安装未知证书的网络上传。保持应用和操作系统更新;如果浏览器或应用报告证书问题,就停止操作。
阶段3:存储中的保护
服务器端加密可在驱动器、快照或基础设施暴露时保护已存储媒体。询问服务是否加密:
- 原始文件;
- 生成的预览;
- 临时上传分块;
- 存储系统的备份;以及
- 保留期内的已删除文件。
由服务商管理的服务器加密很有用,但服务商通常控制密钥。用户掌控或零知识设计,旨在通过不向服务商提供内容解密密钥,建立不同的保护边界。
元数据可能仍在加密文件之外
即使照片内容已加密,服务仍可能处理账号详情、文件大小、日期、设备标识、账单记录和上传状态。隐私政策应说明需要哪些运营数据,以及保留多久。
位置元数据也可能仍在照片本身内部。如果位置会暴露住家、学校、工作地点或出行规律,应在分享前移除。
可靠性也是安全的一部分
悄悄跳过大型视频的上传,不是可靠备份。测试:
- 一张近期照片;
- 一张较早的照片;
- 一张编辑过的图片;
- 一段长视频或高分辨率视频;以及
- 一个离线拍摄、之后才上传的文件。
中断连接一次。确认应用会安全地继续上传,而不是生成看似完成、实际上不完整的项目。
然后在受支持设备上恢复样本并导出。上传成功通知,并不等于可用的恢复结果。
实用验证表
| 层次 | 核心问题 | 应查找的依据 |
|---|---|---|
| 设备 | 谁能打开应用? | 屏幕锁定加上应用身份验证 |
| 上传前 | 文件是否已经加密? | 明确的客户端加密声明 |
| 传输中 | 连接是否受保护? | 当前 TLS/HTTPS,且没有证书错误 |
| 存储 | 谁控制解密密钥? | 清楚的密钥管理和恢复说明 |
| 恢复 | 能取回原始文件吗? | 经过测试的恢复和导出 |
基础概念可阅读 加密如何运作。如需亲自练习恢复,使用 私人照片备份测试。
Safety Photo+Video 发布本文。其当前 App Store 介绍表示,可选备份会在上传前于设备上加密,只有用户持有解密和恢复所需的密钥。应将其视为厂商声明,并用普通媒体测试。如果这种模式符合你的威胁防护与恢复需求,可以了解 照片与视频保险库应用。
来源
- NIST,TLS 实现指南
- NIST,密钥管理指南
- Apple,Safety Photo+Video 的 App Store 介绍
来源核对日期:2026 年 7 月 28 日。
常见问题
保护你的私人照片和视频
下载 Safety Photo+Video,使用灵活锁定的私人影像保险库,以及可选的零知识加密备份。
适用于 iPhone、iPad 和 Android。