Хранение фото с нулевым доступом: 8 вопросов
Разберитесь, что подразумевает хранение фото с нулевым доступом, чем оно отличается от нулевого доверия и какие заявления о шифровании и восстановлении проверять.
Автор: Sixbytes
Под хранением фото с нулевым доступом обычно понимают систему, в которой провайдер хранения не может читать защищённые фотографии или видео. Формулировка звучит однозначно, но не является универсальной сертификацией или полным техническим проектом. Считайте её началом проверки, а не самостоятельным доказательством.
Главные вопросы: где происходит шифрование, кто контролирует ключи расшифрования, какие данные остаются видимыми и как работает восстановление при потере устройства или пароля.
Нулевой доступ — не нулевое доверие
Эти термины легко перепутать.
Нулевое доверие — модель безопасности для принятия решений о доступе. NIST описывает её как отказ от неявного доверия только на основании расположения или владения и требование аутентификации и авторизации для доступа к ресурсам.
Нулевой доступ в описаниях хранилищ обычно означает, что система устроена так, чтобы провайдер не имел возможности расшифровать защищённое содержимое клиента. Это скорее заявление о владении ключами, чем архитектура контроля доступа.
Продукт может использовать принципы нулевого доверия и при этом читать сохранённые файлы. Он также может рекламировать нулевой доступ и продолжать обрабатывать сведения об учётной записи, размеры файлов, временные метки, платёжные записи, сообщения поддержке и другие метаданные.
Восемь вопросов для проверки заявления
1. Где происходит шифрование?
Наиболее строгая форма заявления обычно требует шифрования на устройстве пользователя до загрузки. Если сервис получает читаемые файлы и шифрует их только после поступления на свой сервер, при обработке у него был доступ.
2. Кто создаёт и контролирует ключ?
Значимость шифрования зависит от управления ключами. Спросите, создаётся ли ключ на устройстве, получает ли провайдер пригодную для использования копию и защищены ли ключи восстановления отдельно. NIST называет управление ключами фундаментальной и сложной частью криптографической безопасности.
3. Что может восстановить поддержка?
Восстановление пароля показывает настоящую границу. Если поддержка может сбросить пароль входа, но не восстановить пароль шифрования, потеря второго может сделать защищённую резервную копию нечитаемой. Это преимущество для конфиденциальности и риск для восстановления.
4. Охвачены ли все копии?
Проверьте миниатюры, предпросмотры, временные файлы загрузки, экспортированные копии, общие ссылки и хранение удалённых объектов. Защита оригинала не означает автоматически, что все производные версии зашифрованы тем же ключом.
5. Какие метаданные остаются видимыми?
Провайдеру всё ещё могут требоваться служебные сведения: идентификаторы учётной записи, использованный объём, размер файла, время загрузки, тип устройства или статус оплаты. Точная политика конфиденциальности должна отделять зашифрованное содержимое от метаданных сервиса.
6. Как совместный доступ меняет модель?
Передача другим требует предоставить доступ ещё одному человеку или устройству. Спросите, как передаётся ключ, поддерживаются ли публичные ссылки, можно ли отозвать доступ и сохраняют ли переданные копии ту же защиту.
7. Можно ли экспортировать и проверить файлы?
Закрытая система не должна становиться дорогой в один конец. Импортируйте неконфиденциальные образцы, экспортируйте их обратно, убедитесь, что файлы открываются в другом доверенном просмотрщике, и проверьте ожидаемое поведение исходного качества и метаданных.
8. Проверено ли восстановление?
Не ждите потери телефона. Проверьте небольшое восстановление на поддерживаемом устройстве, выясните, какой пароль требуется, и запишите порядок действий вне хранилища.
Чего эта формулировка не обещает
Хранение с нулевым доступом не предотвращает автоматически:
- использование кем-либо уже разблокированного телефона;
- вредоносное ПО или снимки экрана на авторизованном устройстве;
- случайное удаление, которое синхронизируется;
- слабые пароли или раскрытые способы восстановления;
- раскрытие через передачу другим или экспорт; либо
- безвозвратную потерю после утраты всех действительных ключей.
Оно касается доступа провайдера к защищённому содержимому. Другие риски по-прежнему требуют защиты устройства, осторожного обмена, независимых копий для восстановления и проверенного пути выхода из системы.
Как Safety Photo+Video описывает свой подход
Safety Photo+Video публикует эту статью и имеет коммерческий интерес в теме. На текущей странице App Store сказано, что необязательные резервные копии шифруются на устройстве до загрузки и только пользователь владеет ключом для их расшифрования и восстановления. Это заявление поставщика, а не независимый аудит.
Прежде чем полагаться на продукт, сопоставьте заявление с актуальной политикой конфиденциальности, сведениями магазина, инструкциями по восстановлению и собственной проверкой на неконфиденциальных данных. Общую концепцию разбирает статья Что означает хранение фото с нулевым знанием, а вопросы доступа провайдера — Могут ли приложения-фотохранилища видеть ваши фотографии?.
Если управляемый вами ключ и зашифрованное восстановление отвечают вашим потребностям, изучите приложение-фотохранилище Safety Photo+Video и проверьте текущие требования к платформам и платные функции, прежде чем переносить незаменимые материалы.
Источники
- NIST, Архитектура нулевого доверия
- NIST, Рекомендации по управлению ключами
- Apple, Страница Safety Photo+Video в App Store
Источники проверены 28 июля 2026 года.
Частые вопросы
Защитите свои личные фото и видео
Скачайте Safety Photo+Video для личного хранилища с гибкой блокировкой и необязательным зашифрованным копированием с нулевым разглашением.
Доступно для iPhone, iPad и Android.
Похожие статьи
Что такое хранение фотографий с нулевым знанием?
Узнайте, что означает хранение фото с нулевым знанием, как оно работает, почему его выбирают ценящие приватность пользователи и как шифрование защищает личные фото и видео.
Читать статьюМогут ли приложения-фотосейфы видеть мои фотографии?
Узнайте, как фотосейфы хранят фотографии, когда провайдеры могут получить доступ к данным, как работает шифрование и что учитывать при выборе приватного хранилища.
Читать статью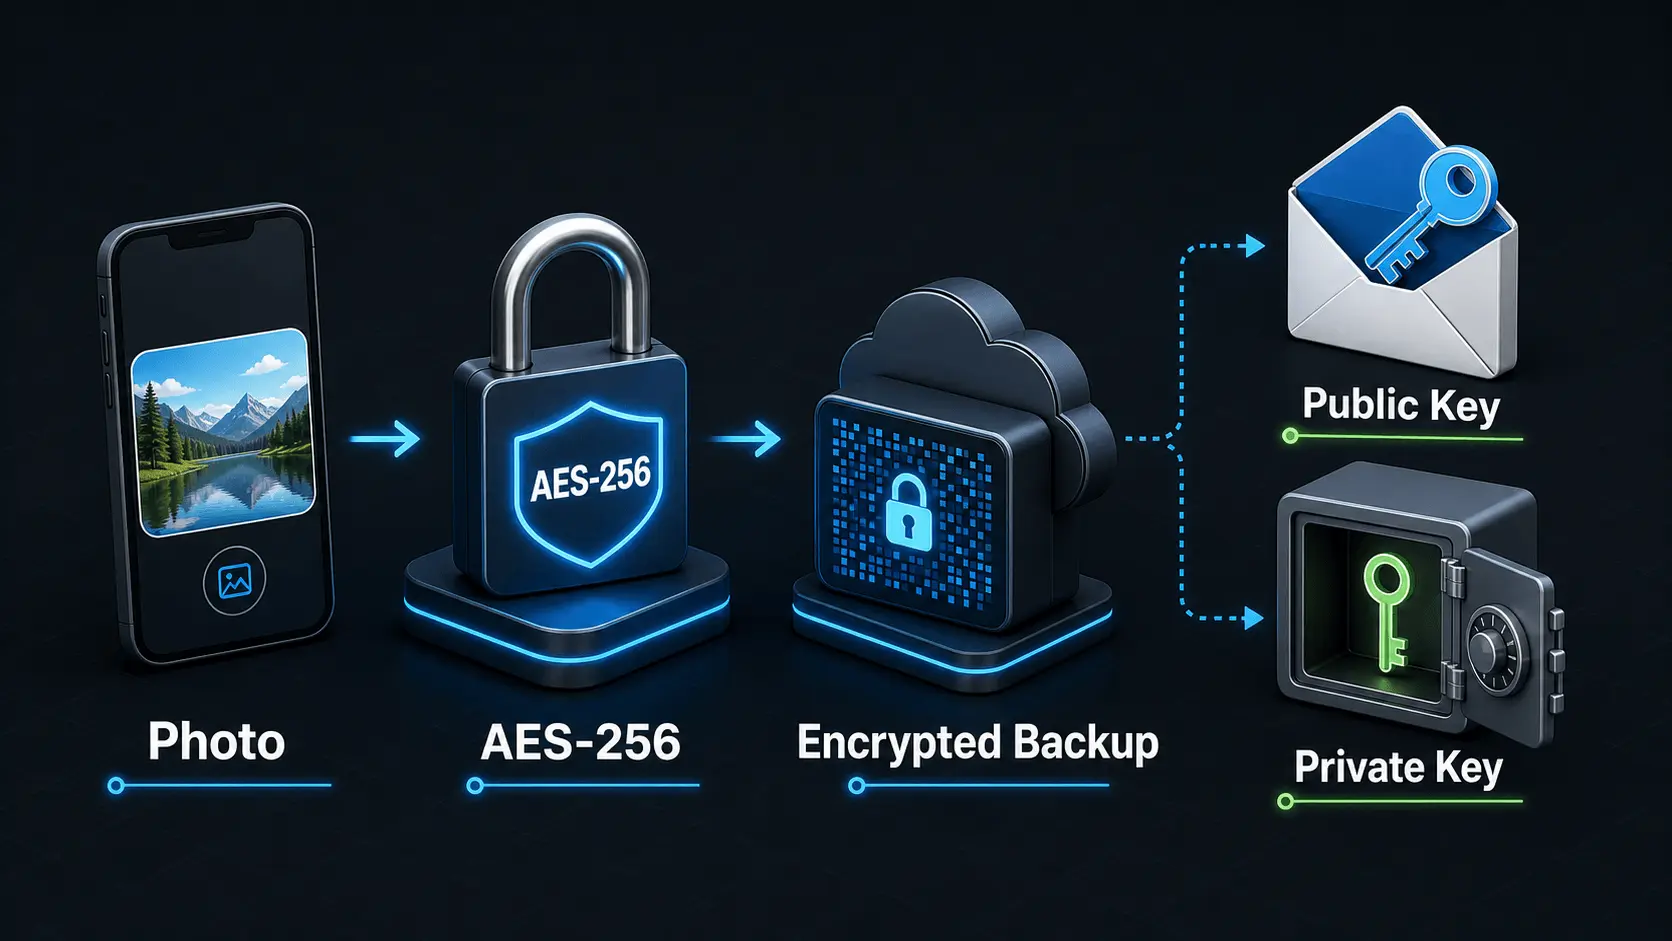
Как работает шифрование?
Простое объяснение того, как шифрование защищает личные фото и видео, как работает AES-256 в Safety Photo+Video и как связаны пароль шифрования, открытые и закрытые ключи.
Читать статью