Как работает шифрование?
Простое объяснение того, как шифрование защищает личные фото и видео, как работает AES-256 в Safety Photo+Video и как связаны пароль шифрования, открытые и закрытые ключи.
“Шифрование превращает читаемое фото или видео в данные, которые без нужного ключа выглядят бесполезными. Файл по-прежнему можно хранить и резервировать, но понять его содержимое можно лишь после того, как вы его разблокируете.”
Автор: Sixbytes
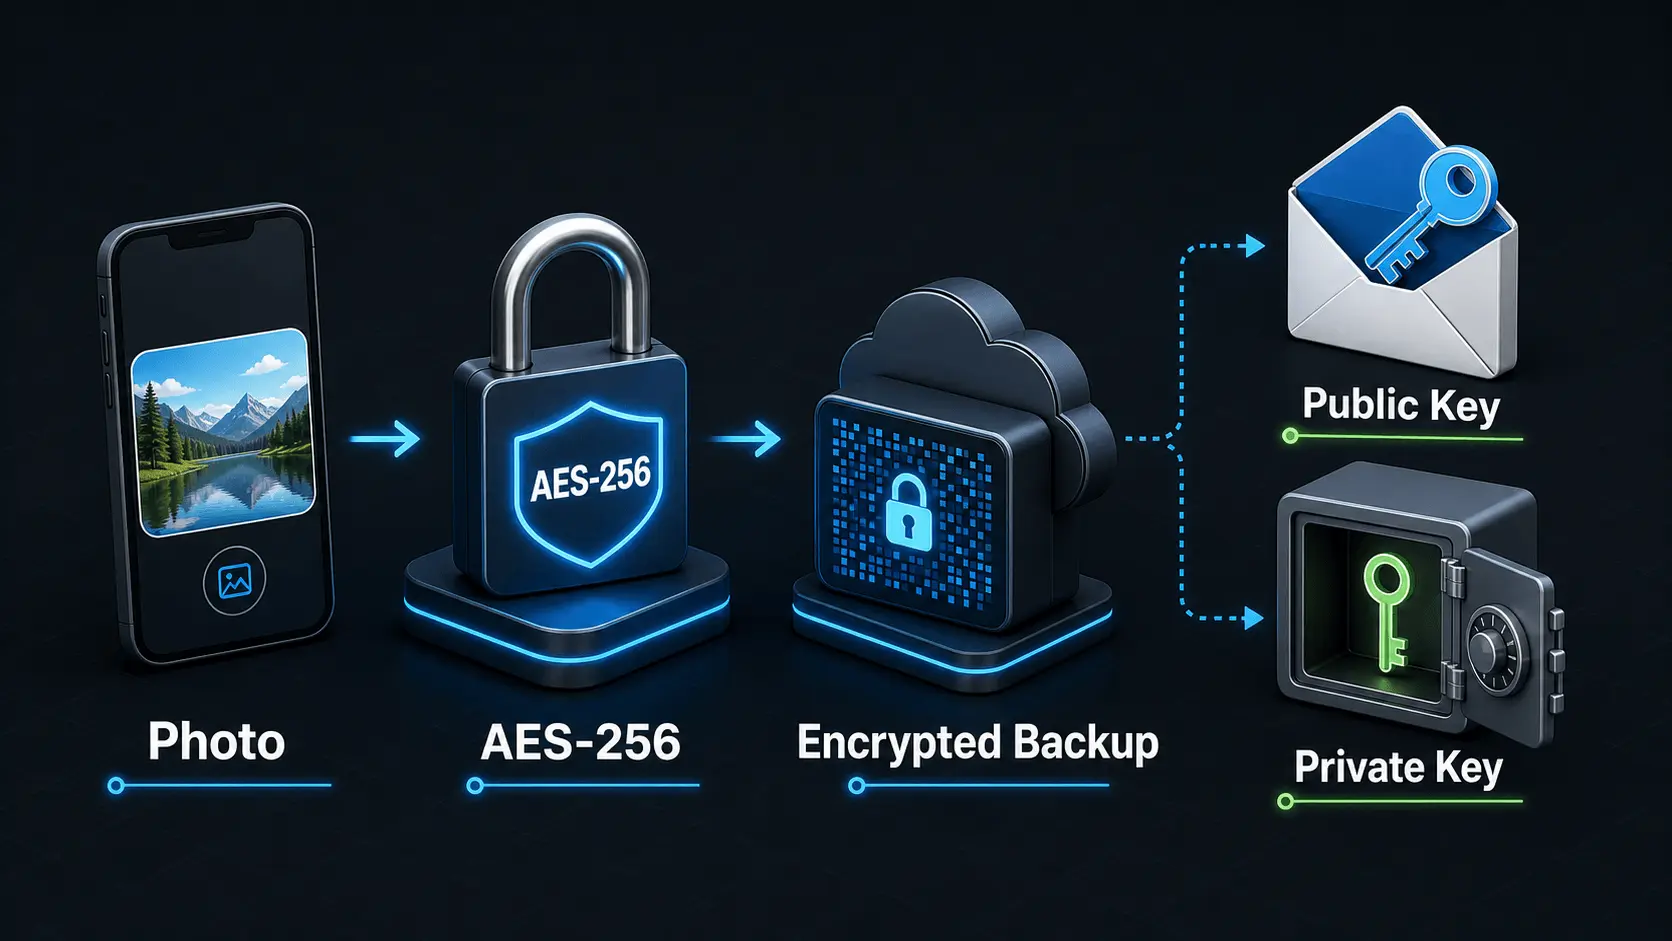
Шифрование может казаться абстрактным, но основная идея проста. Фото или видео изначально представляет собой читаемые данные. Шифрование с помощью секретного ключа превращает их в нечто кажущееся бессмысленным. Позже правильный ключ позволяет восстановить исходный файл.
Для личных медиа это важно, потому что резервная копия остаётся копией вашей жизни. В ней могут быть семейные фото, личные документы, доказательства по проектам, чеки, медицинские изображения, снимки экрана и видео, которые вы не хотите раскрывать. Шифрование помогает сохранить пользу копии для вас, не делая её читаемой для каждого, кто может получить доступ к системе хранения.
Рисунок выше — упрощённая модель. Фото защищается надёжным шифрованием ещё до того, как становится зашифрованной резервной копией. Ключи определяют, кто может открыть данные. Некоторые ключи могут быть публичными или передаваться в ограниченных случаях, но материал закрытых ключей и пароль шифрования должны оставаться в тайне.
Всё начинается с открытых данных
Любое фото и видео состоит из данных. Фотографический файл содержит пиксели, метаданные, временные метки, миниатюры и другую информацию, которую может прочитать программа. Если файл хранится без шифрования, любой человек с соответствующим доступом потенциально может его открыть.
Шифрование изменяет файл перед хранением или передачей. Вместо читаемой фотографии приложение помещает в хранилище резервных копий зашифрованные данные. Зашифрованная версия остаётся файлом, но уже не ведёт себя как исходное фото. Обычная программа просмотра не может её понять. Человек, рассматривающий сохранённые данные, не должен иметь возможности определить, что изображено на фото.
Поэтому шифрование отличается от обычного входа в аккаунт. Вход определяет, кто может попасть в аккаунт. Шифрование защищает сами данные: сохранённая копия остаётся защищённой, даже если кто-то рассматривает тот уровень системы, к которому не должен иметь доступа.
Работу шифрования обеспечивает ключ
Шифрование зависит от ключей. Обычно это не предмет в форме металлического ключа, хотя такой образ легко запомнить. В криптографии ключ — очень точное значение, с помощью которого алгоритм шифрует или расшифровывает данные.
Если ключ верный, зашифрованный файл можно расшифровать обратно в исходное фото или видео. Если неверный, результат бесполезен. Поэтому даже небольшие различия в пароле важны. Другой символ, пропущенный пробел или неправильный регистр могут привести к совершенно другому ключу.
Safety Photo+Video использует пароль шифрования как часть этой модели защиты. На вашем устройстве из пароля вырабатываются надёжные ключи шифрования. Приложение работает с криптографическими ключами, а вам достаточно сохранять пароль или парольную фразу.
Почему для фото и видео используется AES-256
AES расшифровывается как Advanced Encryption Standard — усовершенствованный стандарт шифрования. Это симметричный алгоритм: один и тот же секретный ключ используется для шифрования и расшифрования данных. Симметричное шифрование быстро, надёжно и хорошо подходит для больших файлов, например фото и видео.
Safety Photo+Video шифрует файлы с помощью AES-256-GCM. Часть 256 означает длину ключа в 256 бит. Это огромное пространство ключей, далеко за пределами того, что можно перебрать угадыванием, если ключи создаются и защищаются правильно.
Часть GCM тоже важна. AES-GCM — режим аутентифицированного шифрования, то есть он выполняет сразу две задачи:
- Сохраняет содержимое файла конфиденциальным.
- Помогает обнаружить изменение или подмену зашифрованных данных.
Представьте AES-256-GCM как надёжный контейнер для каждого защищённого файла. Фото или видео входит читаемым, выходит преобразованным и может быть восстановлено только при наличии правильного ключа.
Как пароль шифрования становится ключом
Людям проще хранить пароли, чем необработанные криптографические ключи. Компьютерам нужен точный ключевой материал. Функция выработки ключа соединяет эти два мира.
В Safety Photo+Video пароль шифрования используется вместе с PBKDF2-SHA256 для выработки 256-битного мастер-ключа. Проще говоря, приложение обрабатывает пароль заданным и воспроизводимым способом, чтобы получить материал, подходящий для шифрования.
Это важно по двум причинам. Во-первых, приложение может использовать надёжные ключи, не требуя запомнить длинную последовательность случайных байтов. Во-вторых, пароль остаётся основой восстановления. Если позже ввести тот же правильный пароль шифрования, приложение сможет снова выработать нужный ключевой материал. Если пароль потерян или введён неверно, безопасно открыть зашифрованную медиатеку невозможно.
Поэтому пароль шифрования — не просто ещё один пароль аккаунта. Он связан с возможностью читать ваши защищённые файлы.
Открытые и закрытые ключи
Открытые и закрытые ключи относятся к асимметричному шифрованию. Вместо одного общего секретного ключа оно использует пару связанных ключей:
- Открытым ключом можно делиться более свободно.
- Закрытый ключ должен оставаться в тайне.
Распространённая аналогия — почтовый ящик. Любой, кто знает его местоположение, может опустить сообщение, но открыть ящик и прочитать содержимое может только обладатель закрытого ключа.
Это отличается от AES. AES обычно применяется к самому содержимому файлов, поскольку быстро обрабатывает большие объёмы данных. Криптография с открытым и закрытым ключами часто используется для небольших фрагментов информации, проверки личности, безопасного обмена ключами или защиты ключей, открывающих более крупные зашифрованные данные.
Практическая картина такова: AES защищает объёмные фото- и видеоданные, а ключи, выработанные из пароля, и материал закрытых ключей определяют, кто может открыть данные или восстановить доступ. Открытая часть в определённых случаях безопасно используется для шифрования или проверки, но закрытую нужно тщательно защищать.
Что означает нулевое знание
Нулевое знание означает, что сервису не нужно знать содержимое медиатеки, чтобы её хранить. Сервер может сохранять зашифрованные копии, состояние синхронизации, записи аккаунтов и другие рабочие данные, не имея возможности открыть ваши личные фото и видео.
В архитектуре с нулевым знанием пароль шифрования не покидает устройство, а сервис не хранит ключи для расшифрования медиатеки. Это создаёт прочную границу конфиденциальности. Даже если зашифрованные данные резервной копии находятся на сервере, они должны оставаться нечитаемыми без правильного пароля и ключевого материала.
Обратная сторона — ответственность за восстановление. Если сервис не видит ваш пароль, он не может восстановить его за вас. Это хорошо для конфиденциальности, но делает привычку безопасно хранить пароль очень важной.
Что происходит при резервном копировании
Интерфейс может выглядеть простым, но за ним выполняется несколько шагов защиты:
- Приложение готовит фото или видео к резервному копированию.
- На вашем устройстве вырабатываются или выбираются ключи шифрования.
- Файл шифруется с помощью AES-256-GCM.
- Зашифрованная версия загружается или сохраняется.
- Сервис резервного копирования получает не читаемый оригинал.
Для вас резервное копирование может выглядеть как обычная загрузка. Для системы хранения защищённый файл должен выглядеть как зашифрованные данные. В этом и смысл. Копию по-прежнему можно хранить, синхронизировать и восстанавливать, но без вашего ключа она должна оставаться нечитаемой.
Что происходит при восстановлении
Восстановление выполняет процесс в обратном направлении. Приложение скачивает или находит зашифрованные данные резервной копии. Затем для расшифрования файлов ему нужны правильный пароль шифрования и ключевой материал. После расшифрования оно снова может показать фото или видео.
Поэтому важна подготовка к восстановлению. Аккаунт помогает найти копию. Устройство и сеть помогают получить её. Пароль шифрования помогает открыть данные. Отсутствие любого из этих элементов может сделать восстановление более медленным, запутанным или невозможным.
Если поддержка помогает разобраться с проблемой, она может работать с данными аккаунта, версией приложения, моделью устройства, сообщениями об ошибках и состоянием копии. Пароль шифрования ей не должен требоваться. Сохранение его в тайне поддерживает целостность модели защиты.
Простой способ запомнить
Шифрование проще всего представить как цепочку:
- Фото или видео начинается с читаемых данных.
- AES-256-GCM превращает их в зашифрованные данные.
- Пароль шифрования помогает выработать ключи для их открытия.
- Открытые ключи могут помогать шифровать или проверять в определённых системах.
- Закрытые ключи и ключи, выработанные из паролей, должны оставаться в тайне.
- Восстановление работает только тогда, когда нужный аккаунт, копия, устройство и ключевой материал снова оказываются вместе.
Цель не в том, чтобы усложнить резервное копирование, а в том, чтобы сделать личные копии заслуживающими доверия. Когда шифрование работает правильно, файлы могут перемещаться в резервное хранилище, оставаясь нечитаемыми для всех, у кого нет нужного ключа.
Частые вопросы
Защитите свои личные фото и видео
Скачайте Safety Photo+Video для личного хранилища с гибкой блокировкой и необязательным зашифрованным копированием с нулевым разглашением.
Доступно для iPhone, iPad и Android.
Похожие статьи
Почему ваш пароль шифрования важен
Узнайте, почему пароль шифрования защищает личные фото и видео, чем он отличается от пароля аккаунта и как сохранять его надежным, конфиденциальным и доступным для вас.
Читать статьюРезервные копии личных фото: практическое руководство для начала
Создайте привычку резервного копирования личных фото и видео: защита конфиденциальных файлов, автоматическое обновление и понятный план восстановления до потери, повреждения или замены устройства.
Читать статью