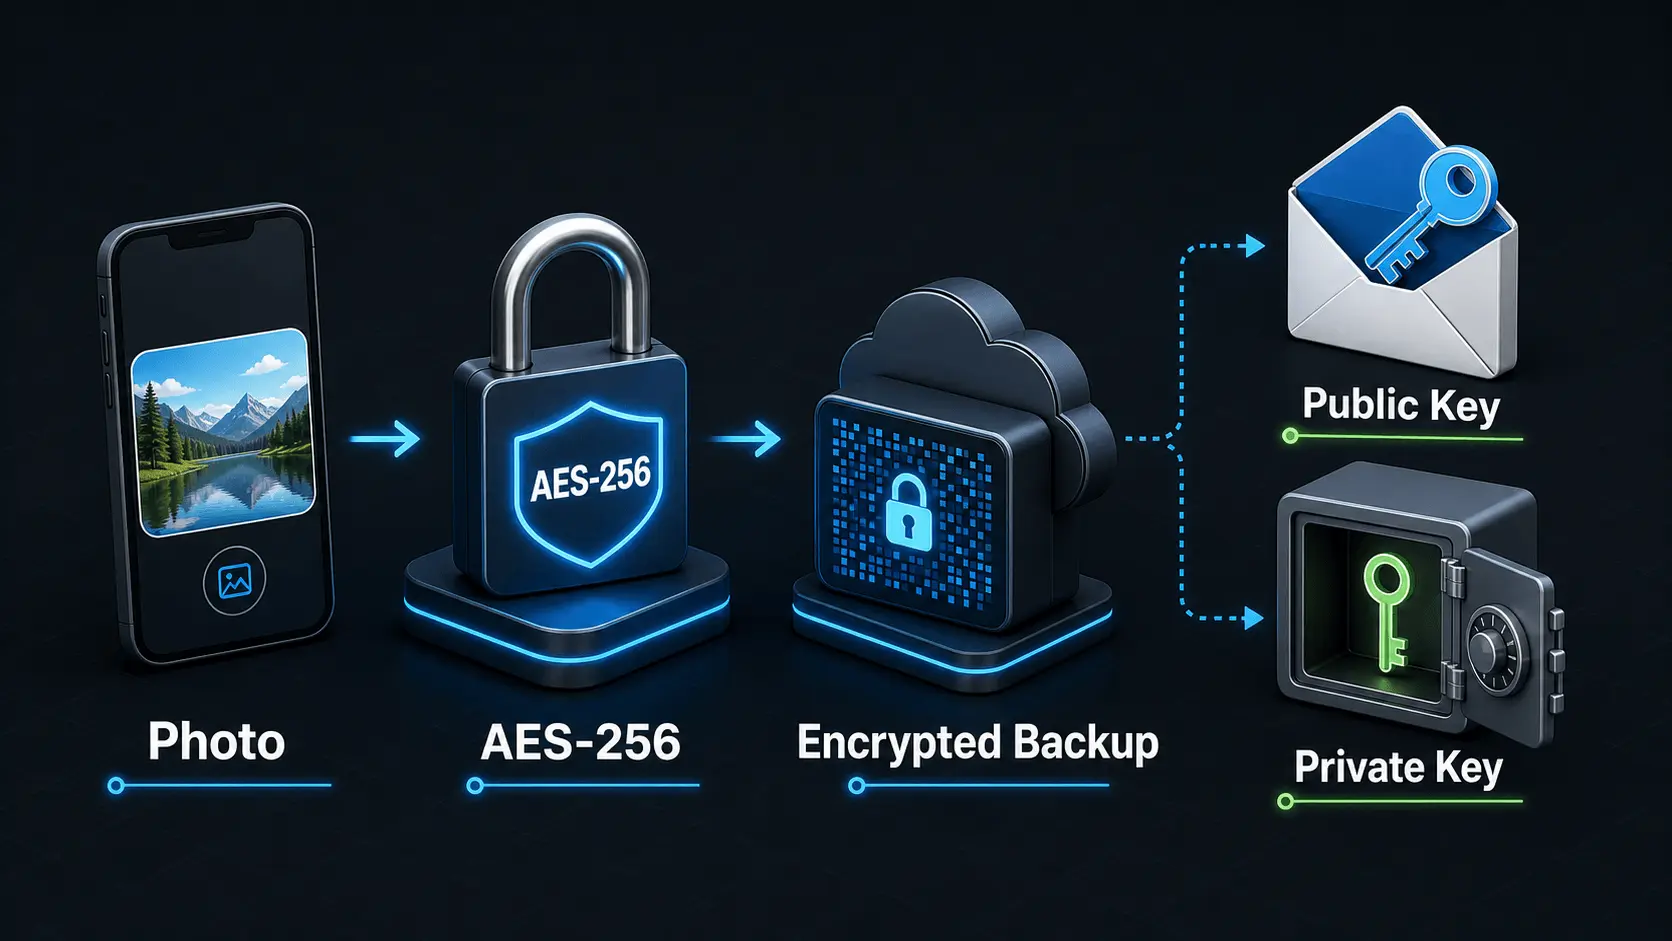
安全上傳照片或影片,需要的不只是一個鎖頭圖示。連線、已儲存檔案、加密金鑰、帳號、中繼資料和回復流程,都是保護的一部分。
評估上傳最簡單的方法,是跟著檔案走過三個階段:離開手機之前、傳輸途中,以及到達儲存空間之後。
階段1:上傳前的保護
手機螢幕鎖定和儲存加密,有助於保護已鎖定裝置上的資料。但它們不會自動阻止已授權應用程式讀取你選擇上傳的照片。
有些隱私服務會加入 用戶端加密。應用程式在傳輸前先於裝置上加密檔案。如果服務供應商從未收到可用的解密金鑰,儲存物件就可能始終無法被服務供應商讀取。
需要驗證:
- 是否在上傳前加密;
- 哪些照片、預覽和縮圖受到保護;
- 金鑰在哪裡產生;
- 服務供應商是否儲存可回復的金鑰副本;以及
- 加密密碼遺失後會怎樣。
「AES-256」說明演算法及金鑰長度。單憑這個名稱,並不能解釋金鑰如何產生、儲存、回復,或如何與加密檔案分開保護。
階段2:傳輸中的保護
傳輸層安全性協定,即 TLS,保護應用程式與伺服器之間傳輸的資料。NIST 將 TLS 描述為在網際網路上進行電子傳輸時保護資料的機制。
TLS 有助於減少網路攔截和篡改。但它不能決定 TLS 在伺服器端終止後,伺服器是否能夠讀取檔案。這取決於應用程式的儲存加密和金鑰設計。
避免透過強迫你進入可疑登入頁面或安裝未知憑證的網路上傳。保持應用程式和作業系統更新;如果瀏覽器或應用程式報告憑證問題,就停止操作。
階段3:儲存中的保護
伺服器端加密可在磁碟機、快照或基礎設施暴露時保護已儲存媒體。詢問服務是否加密:
- 原始檔案;
- 產生的預覽;
- 暫存上傳區塊;
- 儲存系統的備份;以及
- 保留期內的已刪除檔案。
由服務供應商管理的伺服器加密很有用,但服務供應商通常控制金鑰。使用者掌控或零知識設計,旨在透過不向服務供應商提供內容解密金鑰,建立不同的保護邊界。
中繼資料可能仍在加密檔案之外
即使照片內容已加密,服務仍可能處理帳號詳情、檔案大小、日期、裝置識別資訊、帳單紀錄和上傳狀態。隱私權政策應說明需要哪些營運資料,以及保留多久。
位置中繼資料也可能仍在照片本身內部。如果位置會暴露住家、學校、工作地點或出行規律,應在分享前移除。
可靠性也是安全的一部分
悄悄跳過大型影片的上傳,不是可靠備份。測試:
- 一張近期照片;
- 一張較早的照片;
- 一張編輯過的圖片;
- 一段長影片或高解析度影片;以及
- 一個離線拍攝、之後才上傳的檔案。
中斷連線一次。確認應用程式會安全地繼續上傳,而不是產生看似完成、實際上不完整的項目。
然後在受支援裝置上回復樣本並匯出。上傳成功通知,並不等於可用的回復結果。
實用驗證表
| 層次 | 核心問題 | 應查看的依據 |
|---|---|---|
| 裝置 | 誰能開啟應用程式? | 螢幕鎖定加上應用程式身分驗證 |
| 上傳前 | 檔案是否已經加密? | 明確的用戶端加密聲明 |
| 傳輸中 | 連線是否受保護? | 目前 TLS/HTTPS,且沒有憑證錯誤 |
| 儲存 | 誰控制解密金鑰? | 清楚的金鑰管理和回復說明 |
| 回復 | 能取回原始檔案嗎? | 經過測試的回復和匯出 |
基礎概念可閱讀 加密如何運作。如需親自練習回復,使用 私人照片備份測試。
Safety Photo+Video 發布本文。其目前 App Store 介紹表示,可選備份會在上傳前於裝置上加密,只有使用者持有解密和回復所需的金鑰。應將其視為廠商聲明,並用普通媒體測試。如果這種模式符合你的威脅防護與回復需求,可以瞭解 照片與影片保險庫應用程式。
來源
- NIST,TLS 實作指南
- NIST,金鑰管理指南
- Apple,Safety Photo+Video 的 App Store 介紹
來源核對日期:2026 年 7 月 28 日。
常見問題
保護你的私人照片和影片
下載 Safety Photo+Video,使用靈活鎖定的私人影像保險庫,以及可選的零知識加密備份。
適用於 iPhone、iPad 與 Android。