Lưu trữ ảnh không cho nhà cung cấp truy cập: 8 câu hỏi
Hiểu lưu trữ ảnh zero-access có ý nghĩa gì, khác zero trust ra sao và cần xác minh những tuyên bố nào về mã hóa và khôi phục.
Tác giả: Sixbytes
Lưu trữ ảnh zero-access thường chỉ hệ thống trong đó nhà cung cấp lưu trữ không thể đọc nội dung ảnh hoặc video được bảo vệ. Cụm từ nghe có vẻ chắc chắn nhưng không phải chứng nhận phổ quát hay thiết kế kỹ thuật đầy đủ. Hãy coi đó là điểm khởi đầu để đánh giá, không phải bằng chứng tự thân.
Các câu hỏi quan trọng là mã hóa diễn ra ở đâu, ai kiểm soát khóa giải mã, dữ liệu nào còn nhìn thấy và khôi phục hoạt động thế nào khi mất thiết bị hoặc mật khẩu.
Zero access không phải zero trust
Hai thuật ngữ này dễ bị nhầm lẫn.
Zero trust, hay không tin cậy mặc định, là mô hình bảo mật để quyết định quyền truy cập. NIST mô tả cách loại bỏ sự tin cậy ngầm chỉ dựa vào vị trí hoặc quyền sở hữu, đồng thời yêu cầu xác thực và cấp quyền để truy cập tài nguyên.
Zero access, theo cách các sản phẩm lưu trữ sử dụng, thường nghĩa là hệ thống được thiết kế để nhà cung cấp không có khả năng giải mã nội dung được bảo vệ của khách hàng. Nó gần với tuyên bố về quyền nắm giữ khóa hơn là kiến trúc kiểm soát truy cập.
Sản phẩm có thể dùng nguyên tắc zero trust mà vẫn đọc được tệp lưu trữ. Sản phẩm cũng có thể quảng bá lưu trữ zero-access trong khi vẫn xử lý thông tin tài khoản, kích thước tệp, dấu thời gian, hồ sơ thanh toán, tin nhắn hỗ trợ hoặc siêu dữ liệu khác.
Tám câu hỏi giúp kiểm chứng tuyên bố
1. Mã hóa diễn ra ở đâu?
Dạng mạnh nhất của tuyên bố thường đòi hỏi mã hóa trên thiết bị người dùng trước khi tải lên. Nếu dịch vụ nhận tệp đọc được và chỉ mã hóa sau khi tệp đến máy chủ, dịch vụ đã có quyền tiếp cận trong lúc xử lý.
2. Ai tạo và kiểm soát khóa?
Giá trị của mã hóa phụ thuộc vào quản lý khóa. Hỏi khóa có được tạo trên thiết bị không, nhà cung cấp có nhận bản sao dùng được không và khóa khôi phục có được bảo vệ riêng không. NIST xem quản lý khóa là phần cơ bản và khó của bảo mật mật mã.
3. Bộ phận hỗ trợ có thể khôi phục gì?
Khôi phục mật khẩu cho thấy ranh giới thật. Nếu hỗ trợ đặt lại được mật khẩu đăng nhập nhưng không lấy lại được mật khẩu mã hóa, mất mật khẩu thứ hai có thể khiến bản sao lưu được bảo vệ không đọc được. Đó vừa là lợi ích riêng tư vừa là rủi ro khôi phục.
4. Mọi bản sao đều được bảo vệ chưa?
Kiểm tra ảnh thu nhỏ, bản xem trước, tệp tải lên tạm thời, bản xuất, liên kết chia sẻ và thời gian giữ mục đã xóa. Bản gốc được bảo vệ không mặc nhiên nghĩa là mọi bản phát sinh đều mã hóa bằng cùng khóa.
5. Siêu dữ liệu nào vẫn nhìn thấy?
Nhà cung cấp vẫn có thể cần thông tin vận hành như mã định danh tài khoản, dung lượng đã dùng, kích thước tệp, giờ tải lên, loại thiết bị hoặc trạng thái thanh toán. Chính sách quyền riêng tư chính xác cần phân biệt nội dung mã hóa với siêu dữ liệu dịch vụ.
6. Chia sẻ thay đổi mô hình thế nào?
Chia sẻ đòi hỏi cấp quyền truy cập cho người hoặc thiết bị khác. Hỏi khóa được chuyển ra sao, có hỗ trợ liên kết công khai không, có thu hồi truy cập được không và bản chia sẻ có giữ cùng mức bảo vệ không.
7. Bạn có thể xuất và xác minh tệp không?
Hệ thống riêng tư không nên trở thành cửa một chiều. Nhập mẫu không nhạy cảm, xuất lại, xác nhận tệp mở được trong trình xem đáng tin cậy khác và kiểm tra chất lượng gốc cùng siêu dữ liệu có được xử lý như mong đợi không.
8. Đã thử khôi phục chưa?
Đừng chờ đến khi mất điện thoại. Thử khôi phục ít dữ liệu trên thiết bị được hỗ trợ, xác nhận cần mật khẩu nào và ghi quy trình ở nơi ngoài kho ảnh.
Cụm từ này không hứa điều gì
Lưu trữ zero-access không tự động ngăn:
- người khác dùng điện thoại đã mở khóa;
- phần mềm độc hại hoặc ảnh màn hình trên thiết bị được cấp quyền;
- xóa nhầm được đồng bộ;
- mật khẩu yếu hoặc phương thức khôi phục bị lộ;
- tiết lộ qua chia sẻ hoặc xuất; hoặc
- mất vĩnh viễn sau khi mất mọi khóa hợp lệ.
Nó giải quyết việc nhà cung cấp truy cập nội dung được bảo vệ. Các rủi ro khác vẫn cần bảo mật thiết bị, chia sẻ cẩn thận, bản sao khôi phục độc lập và lối chuyển dữ liệu ra ngoài đã thử nghiệm.
Safety Photo+Video mô tả thiết kế của mình thế nào
Safety Photo+Video công bố bài này và có lợi ích thương mại trong chủ đề. Trang App Store hiện tại cho biết sao lưu tùy chọn được mã hóa trên thiết bị trước khi tải lên và chỉ người dùng nắm khóa cần để giải mã, khôi phục. Đó là tuyên bố của nhà cung cấp, không phải kiểm toán độc lập.
Trước khi dựa vào sản phẩm nào, hãy đối chiếu tuyên bố với chính sách quyền riêng tư hiện tại, thông tin công bố trên cửa hàng, hướng dẫn khôi phục và lần thử riêng bằng nội dung không nhạy cảm. Bạn có thể xem khái niệm rộng hơn trong lưu trữ ảnh không kiến thức có nghĩa gì và các câu hỏi về truy cập của nhà cung cấp trong ứng dụng kho ảnh có thể xem ảnh của bạn không.
Nếu khóa do người dùng kiểm soát và khôi phục có mã hóa phù hợp nhu cầu, hãy xem ứng dụng kho ảnh Safety Photo+Video và xác nhận yêu cầu nền tảng cùng tính năng trả phí hiện tại trước khi chuyển nội dung không thể thay thế.
Nguồn
- NIST, Kiến trúc zero trust
- NIST, Hướng dẫn quản lý khóa
- Apple, Trang Safety Photo+Video trên App Store
Nguồn được kiểm tra ngày 28 tháng 7 năm 2026.
Câu hỏi thường gặp
Bảo vệ ảnh và video riêng tư
Tải Safety Photo+Video để có kho nội dung riêng tư với khóa linh hoạt và sao lưu mã hóa không kiến thức tùy chọn.
Có trên iPhone, iPad và Android.
Bài viết liên quan
Lưu trữ ảnh không tri thức là gì?
Tìm hiểu lưu trữ ảnh không tri thức, cách hoạt động, lý do người quan tâm quyền riêng tư ưa chuộng và cách mã hóa bảo vệ ảnh, video riêng tư khỏi truy cập trái phép.
Đọc bài viếtỨng dụng kho ảnh có thể xem ảnh của tôi không?
Tìm hiểu cách ứng dụng kho ảnh lưu ảnh, khi nào nhà cung cấp có thể truy cập dữ liệu, cách mã hóa hoạt động và điều cần xem xét khi chọn kho ảnh chú trọng quyền riêng tư.
Đọc bài viết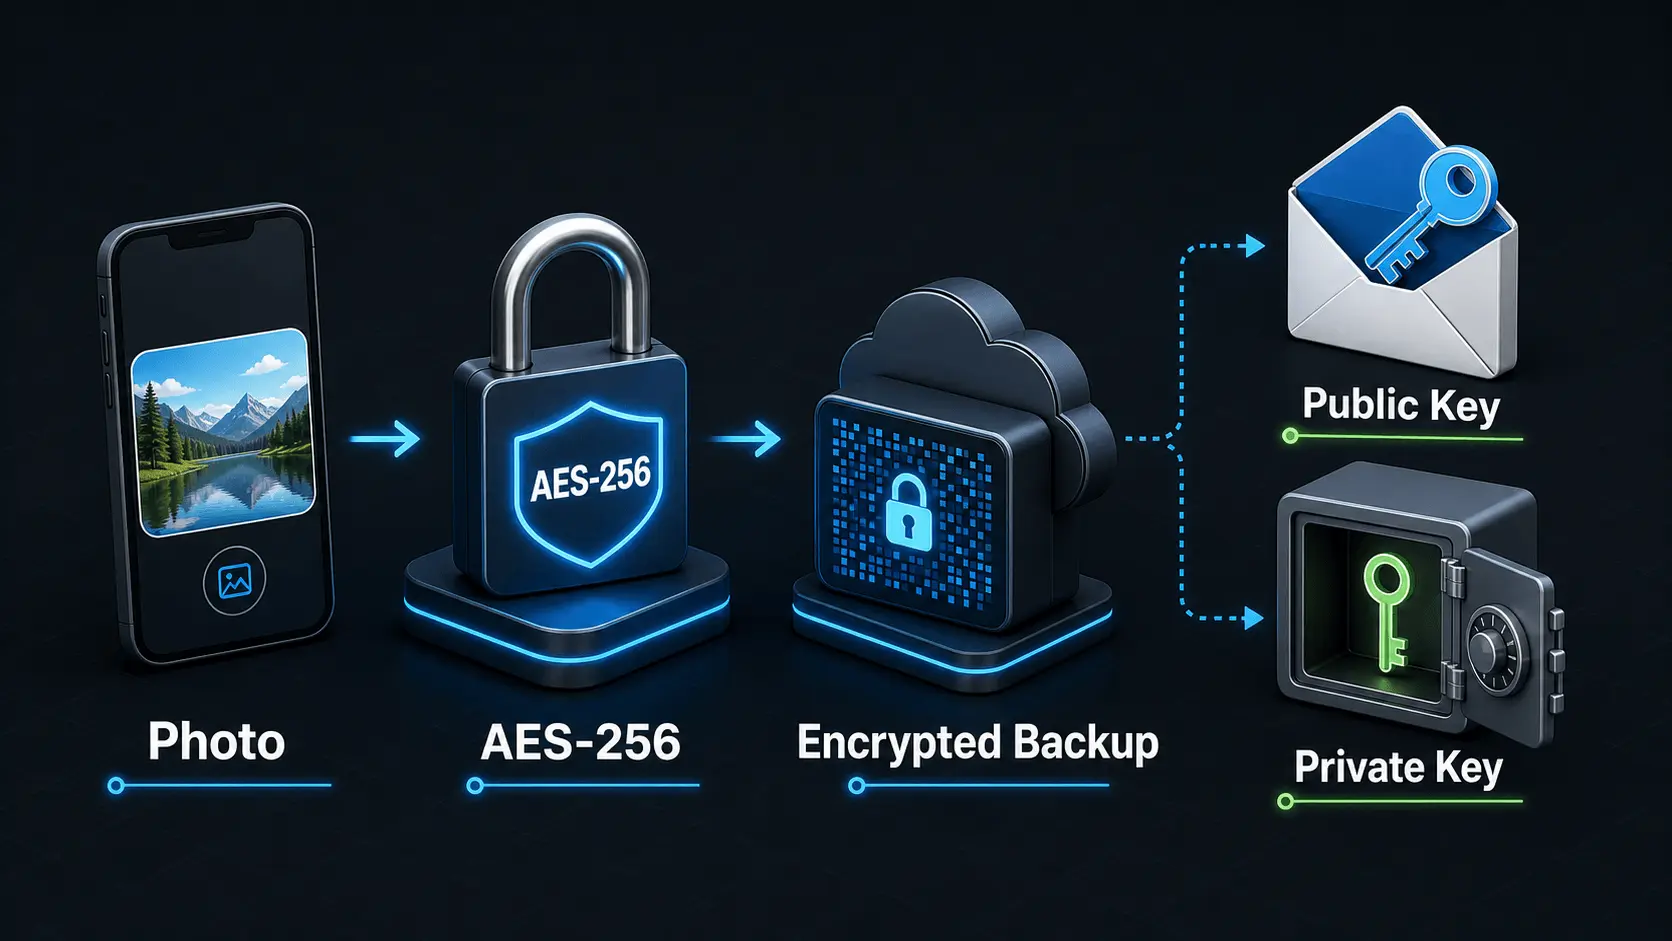
Mã hóa hoạt động như thế nào?
Giải thích dễ hiểu về cách mã hóa bảo vệ ảnh và video riêng tư, cách AES-256 hoạt động trong Safety Photo+Video và mối liên hệ giữa mật khẩu mã hóa, khóa công khai và khóa riêng tư.
Đọc bài viết