Envoi sécurisé de photos et vidéos : comment ça marche
Découvrez les protections avant l’envoi, en transit et au stockage, et comment vérifier chiffrement, clés, reprises, métadonnées et restauration.
Par Sixbytes
Un envoi sécurisé de photos ou vidéos demande plus qu’une icône de cadenas. La connexion, le fichier stocké, les clés de chiffrement, le compte, les métadonnées et la procédure de restauration font tous partie de la protection.
Le plus simple pour évaluer un envoi est de suivre le fichier en trois étapes : avant qu’il quitte le téléphone, pendant son trajet et après son arrivée au stockage.
Étape 1 : protection avant l’envoi
Le verrouillage de l’écran et le chiffrement du stockage du téléphone aident à protéger les données d’un appareil verrouillé. Ils n’empêchent pas automatiquement une app autorisée de lire une photo que vous choisissez d’envoyer.
Certains services de confidentialité ajoutent un chiffrement côté client. L’app chiffre le fichier sur l’appareil avant la transmission. Si le fournisseur ne reçoit jamais de clé de déchiffrement utilisable, l’objet stocké peut rester illisible pour lui.
Vérifiez :
- si le chiffrement intervient avant l’envoi ;
- quelles photos, quels aperçus et quelles vignettes sont couverts ;
- où la clé est générée ;
- si le fournisseur stocke une copie récupérable de la clé ; et
- ce qui arrive en cas de perte du mot de passe de chiffrement.
« AES-256 » identifie un algorithme et une taille de clé. Cela n’explique pas, à lui seul, comment les clés sont générées, stockées, récupérées ou séparées des fichiers chiffrés.
Étape 2 : protection en transit
Le protocole de sécurité de la couche de transport, ou TLS, protège les données circulant entre une app et un serveur. Le NIST décrit TLS comme fournissant des mécanismes de protection pendant la transmission électronique sur internet.
TLS aide à réduire l’interception et l’altération sur le réseau. Il ne détermine pas si le serveur peut lire un fichier après la terminaison de TLS sur ce serveur. Cela dépend du chiffrement du stockage et de la conception des clés de l’application.
Évitez les envois sur des réseaux imposant des pages de connexion suspectes ou l’installation de certificats inconnus. Gardez l’app et le système à jour et arrêtez-vous si le navigateur ou l’app signale un problème de certificat.
Étape 3 : protection au stockage
Le chiffrement côté serveur protège les médias stockés si des disques, des instantanés ou l’infrastructure sont exposés. Demandez si le service chiffre :
- les fichiers originaux ;
- les aperçus générés ;
- les fragments d’envoi temporaires ;
- les sauvegardes du système de stockage ; et
- les fichiers supprimés pendant leur période de conservation.
Le chiffrement serveur géré par le fournisseur est utile, mais le fournisseur contrôle normalement la clé. Les conceptions sous contrôle de l’utilisateur ou à connaissance nulle cherchent à créer une autre limite en ne remettant pas au fournisseur la clé de déchiffrement du contenu.
Des métadonnées peuvent rester hors du fichier chiffré
Même si les photos sont chiffrées, un service peut traiter des informations de compte, tailles de fichiers, dates, identifiants d’appareils, relevés de facturation et états d’envoi. La politique de confidentialité doit expliquer les données opérationnelles nécessaires et leur durée de conservation.
La localisation peut aussi rester dans les métadonnées de la photo elle-même. Retirez-la avant le partage si elle peut révéler un domicile, une école, un lieu de travail ou des habitudes de déplacement.
La fiabilité fait partie de la sécurité
Un envoi qui ignore silencieusement de grosses vidéos n’est pas une sauvegarde fiable. Testez :
- une photo récente ;
- une photo ancienne ;
- une image retouchée ;
- une vidéo longue ou en haute résolution ; et
- un fichier capturé hors ligne puis envoyé plus tard.
Interrompez la connexion une fois. Confirmez que l’app reprend correctement au lieu de créer un élément incomplet qui paraît terminé.
Restaurez ensuite les échantillons sur un appareil compatible et exportez-les. Une notification d’envoi réussi n’équivaut pas à une récupération exploitable.
Tableau pratique de vérification
| Couche | Question principale | Preuve à rechercher |
|---|---|---|
| Appareil | Qui peut ouvrir l’app ? | Verrouillage de l’écran et authentification de l’app |
| Avant l’envoi | Le fichier est-il déjà chiffré ? | Déclaration précise de chiffrement côté client |
| En transit | La connexion est-elle protégée ? | TLS/HTTPS actuel sans erreur de certificat |
| Stockage | Qui contrôle la clé de déchiffrement ? | Explication claire de la gestion des clés et de la récupération |
| Récupération | Peut-on retrouver l’original ? | Restauration et exportation testées |
Pour les bases, lisez comment fonctionne le chiffrement. Pour un exercice concret de récupération, utilisez le test de sauvegarde des photos privées.
Safety Photo+Video publie cet article. Sa fiche App Store actuelle indique que les sauvegardes facultatives sont chiffrées sur l’appareil avant l’envoi et que seul l’utilisateur possède la clé nécessaire au déchiffrement et à la restauration. Considérez cela comme une déclaration du fournisseur et testez avec des médias ordinaires. Si ce modèle répond à vos risques et besoins de récupération, consultez l’app de coffre photo et vidéo.
Sources
- NIST, Recommandations pour les implémentations TLS
- NIST, Lignes directrices pour la gestion des clés
- Apple, Fiche App Store de Safety Photo+Video
Sources consultées le 28 juillet 2026.
Questions fréquentes
Protégez vos photos et vidéos privées
Téléchargez Safety Photo+Video pour un coffre privé avec verrouillage flexible et sauvegarde chiffrée à connaissance nulle facultative.
Disponible pour iPhone, iPad et Android.
Articles associés
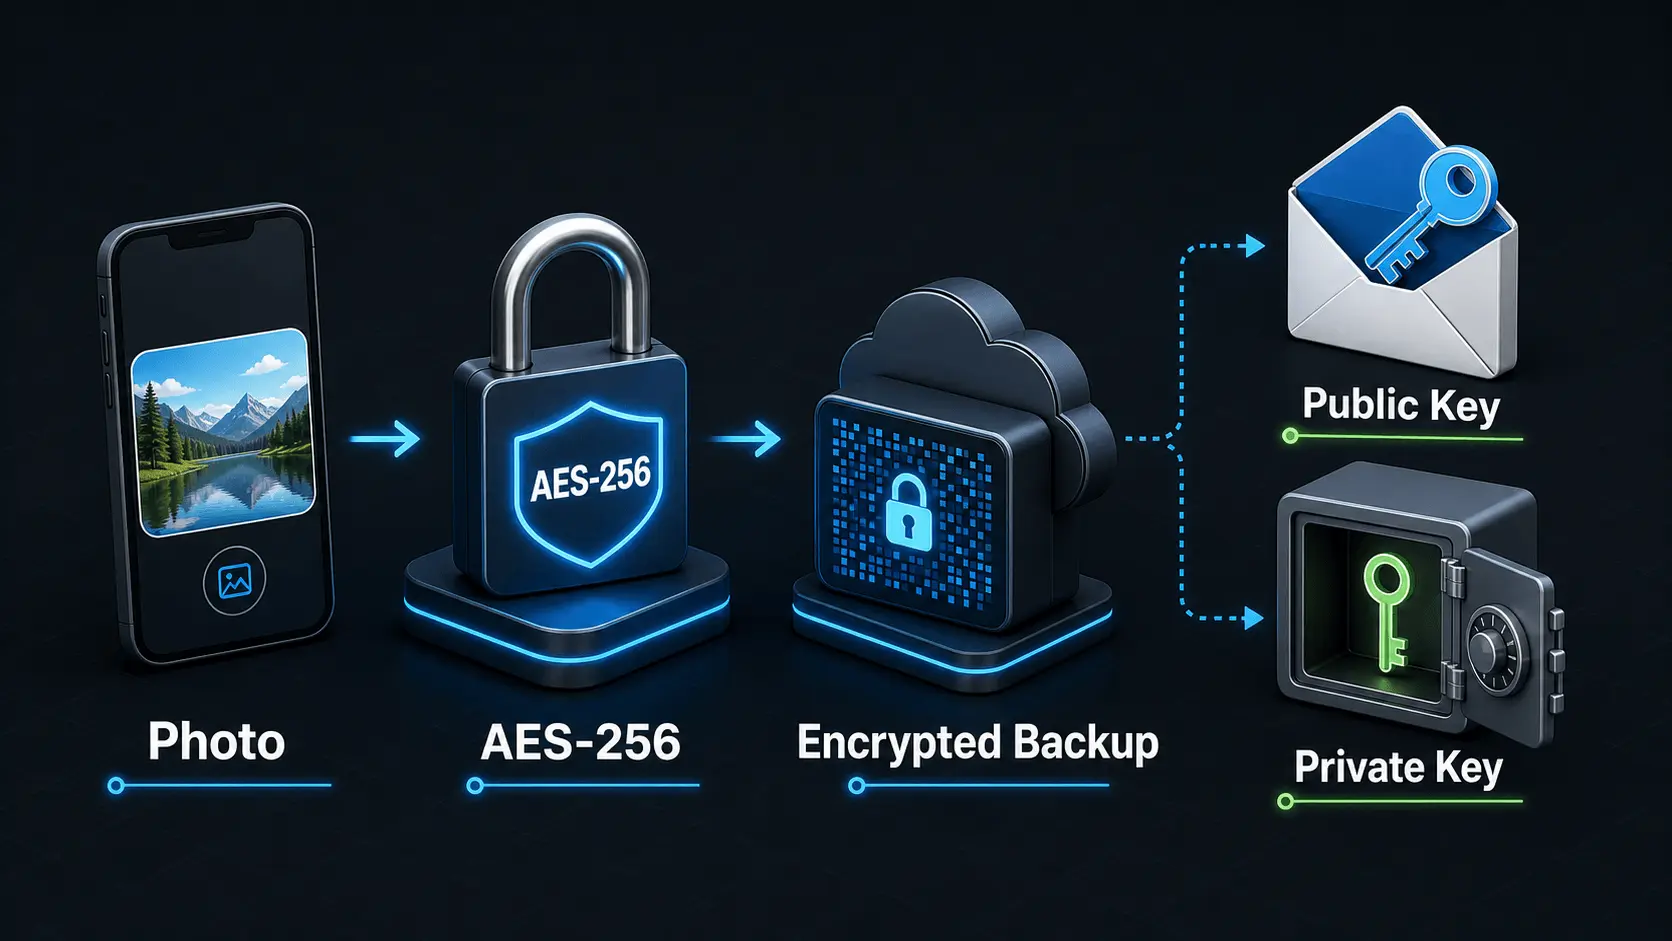
Comment fonctionne le chiffrement ?
Une explication simple de la protection des photos et vidéos privées par le chiffrement, du fonctionnement d’AES-256 dans Safety Photo+Video et du rôle des mots de passe, clés publiques et clés privées.
Lire l’articleQu'est-ce que le stockage photo à connaissance nulle ?
Découvrez le stockage photo à connaissance nulle, son fonctionnement, les raisons de le préférer et la manière dont le chiffrement protège les photos et vidéos privées contre les accès non autorisés.
Lire l’articleTester une sauvegarde de photos privées sans effacer votre iPhone
En 15 minutes, vérifiez photos récentes, vidéos volumineuses, anciens fichiers, accès au compte et procédure de restauration sans effacer votre iPhone.
Lire l’article